

26-летний канадец, которого когда-то называли одним из самых значимых киберпреступников 2024 года, признал себя виновным в компьютерном мошенничестве и сговоре с целью взлома и вымогательства более чем 165 организаций, использовавших облачный провайдер Снежинка . Коннор Райли Мука , из Китченера, Онтарио, также признался в краже записей истории звонков и сообщений более 100 миллионов клиентов AT&T.
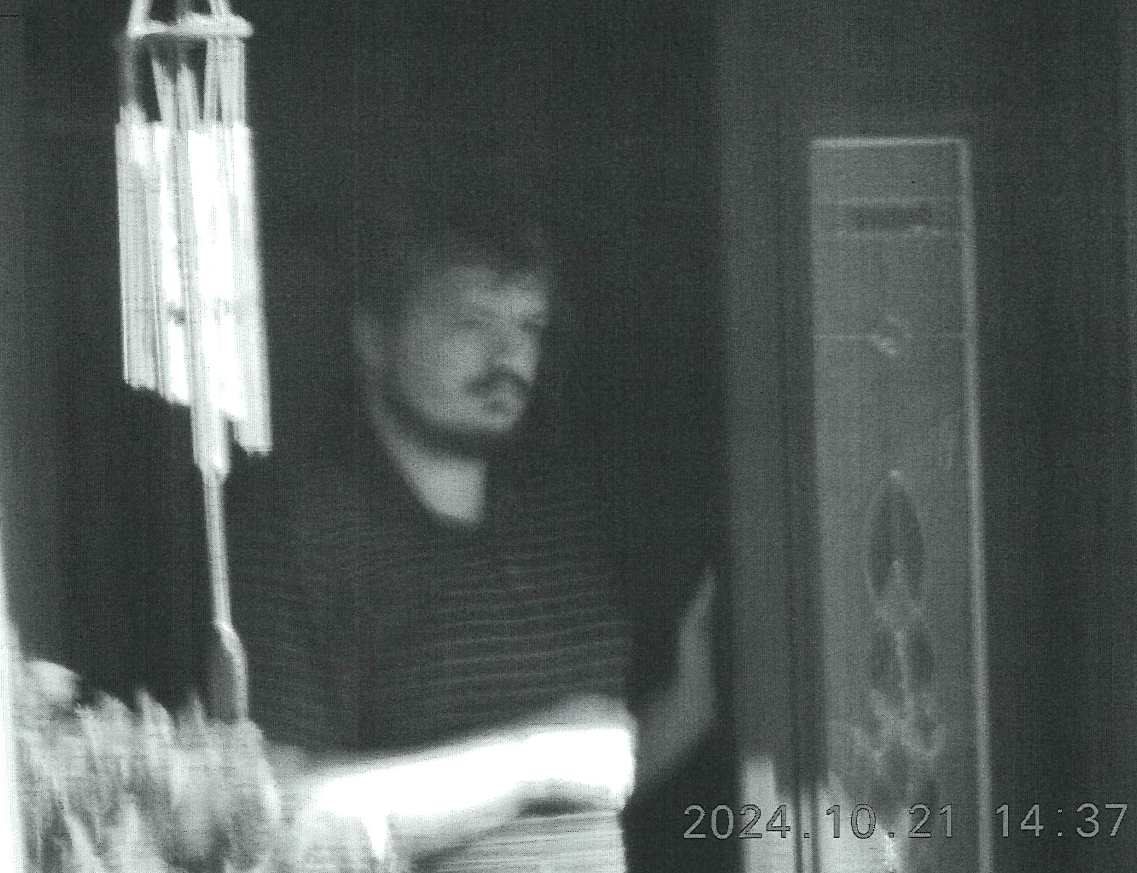
Фото с камеры наблюдения Коннора Райли Мукки, также известного как «Джудише» и «Вайфу», датировано 21 октября 2024 года, за 9 дней до ареста Мукки. Это изображение было включено в аффидевит, поданный следователем в Королевскую канадскую конную полицию (RCMP).
Министерство юстиции США сообщило, что с февраля по октябрь 2024 года Мукка и его сообщники использовали украденные логинные данные для кражи облачных данных, принадлежащих как минимум 165 клиентам американской компании, предоставляющей программное обеспечение как услугу.
Хакеры нацелились на украденные учетные данные для аккаунтов клиентов Snowflake, которые не требовали многофакторной аутентификации, а также вымогали или пытались вымогать ряд известных компаний, включая TicketMaster, Lending Tree, Advance Auto Parts и Neiman Marcus. Snowflake ответила на кражу данных, усилив требования к усложни паролей и внедрив многофакторную аутентификацию.
Мукка часто использовал новые прозвища — иногда одновременно используя несколько личностей — но два из его самых известных прозвищ были: «Judische » и «Вайфу .” Признанная роль Джудиша в краже данных Snowflake впервые была задокументирована KrebsOnSecurity в статье сентября 2024 года о пересечении между западными англоязычными киберпреступниками и экстремистскими группами, которые преследуют и вымогают несовершеннолетних, заставляя причинять вред себе или другим.
В сентябрьской статье 2024 года Джудише был назван инженером-программистом из Онтарио, который участвовал во множестве утечок данных и голосовых фишинговых атак против американских компаний как минимум с 2020 года. Чуть более чем через месяц канадские власти арестовали Мукку по временному ордеру из США.
Правительство утверждает, что Мука и другие использовали свой несанкционированный доступ, чтобы украсть миллиарды конфиденциальных записей клиентов и скачать терабайты информации, «включая несодержательную историю звонков и сообщений, банковскую и другую финансовую информацию, зарплатные записи, регистрационные номера Управления по борьбе с наркотиками (DEA), номера водительских прав, номера паспортов, номеров социального страхования и другую личную информацию. Затем они вымогали жертв, угрожая опубликовать данные в интернете.»
Мука также угрожал и преследовал государственных чиновников и исследователей безопасности, которые помогали его найти. Министерство юстиции заявило, что заговорщики заплатили выкуп более 2,5 миллиона долларов, и что по крайней мере в одном случае Мукка повторно вымогал жертву, угрожая дальнейшим раскрытием украденных данных жертвы.
«Мукка использовал украденные данные государственного служащего и членов ближайшей семьи бывшего государственного служащего в этой попытке повторного вымогательства», — говорится в заявлении Министерства юстиции.
Один из признанных соучастников Мукки — Кэмерон «Kiberphant0m» Вагениус , солдат армии США, который в июле 2025 года признал себя виновным в вымогательстве данных клиентов у AT&T и Verizon. Менее чем за месяц до ареста Wagenius KrebsOnSecurity опубликовал подробный анализ различных личностей Kiberphant0m в Telegram и Discord за эти годы, раскрывая, как владелец аккаунтов рассказывал другим, что они служат в армии и служат в Южной Корее.

Одно из нескольких селфи на странице Кэмерона Вагениуса в Facebook.
Kiberphant0m также повторно вымогал жертв. Сразу после ареста Муки Kiberphant0m опубликовал на хакерских форумах, которые, по его словам, были журналы звонков AT&T для тогдашнего избранного президента Дональда Трампа и тогдашнего вице-президента Камалы Харрис, а также схемы, якобы украденные из Агентства национальной безопасности США (АНБ).
Приговор Вагениус должен быть вынесён 3 сентября 2026 года. Правительство сообщает, что ему грозит максимальное наказание в виде 20 лет тюрьмы за сговор с целью совершения мошенничества с использованием электронных средств, максимальное наказание — пять лет тюрьмы за вымогательство в связи с компьютерным мошенничеством и обязательное двухлетнее заключение подряд к любому другому тюремному сроку за отягчающую кражу личных данных.
Третий предполагаемый соучастник — Джон Эрин Биннс , 26 лет, неуловимый американец, который бежал из США после того, как был обвинён в признанной роли во взломе в T-Mobile в 2021 году, когда были раскрыты личные информаторына одном из как минимум 76 миллионов клиентов.
Источники, близкие к расследованию, сообщили, что Биннс, также известный как «IRDev » и «IntelSecrets », до недавнего времени находился в турецкой тюрьме, но с тех пор был освобождён и вновь появился в интернете. Эти источники сообщили, что Биннс недавно получил турецкое гражданство, и согласно турецкому законодательству гражданин не может быть экстрадирован в иностранную страну.

Изображение паспорта, которым Биннс поделился в письме KrebsOnSecurity в феврале 2023 года.
Мукка признал себя виновным по четырём уголовным пунктам, включая компьютерное мошенничество, мошенничество с электронными связями, кражу личности с отягчающими обстоятельствами и заговор. Его приговор должен быть вынесён 27 октября, и ему грозит обязательное минимальное наказание — два года лишения свободы по статье о краже личных данных, а также максимальное наказание — 30 лет лишения свободы по оставшимся пунктам. В конечном итоге решение о том, сколько срока Мука будет отбывать по своему обширному киберкриминальному досье, будет решать федеральный судья.
Для интервью с Муккой до его ареста и более глубокого изучения Биннса смотрите наш оригинальный отчет об аресте Мукки.
 ЛУЧШИЙ
 Cтратегический карточный симулятор
